很多刚接触WireGuard的用户容易混淆两个核心概念,一是默认把它当成传统VPN的客户端-服务器主从模型,二是误以为AllowedIPs字段的作用只有路由下发。我们用家庭NAS和外出手机两个对等端的连接场景,拆解WireGuard的连接建立全流程,所有步骤都基于标准UDP传输的默认实现。
预配置阶段的对等端身份确认
两个设备各自生成独立的公钥私钥对,提前把对方的公钥、对外的端点地址、允许通行的网段提前写入本地配置文件。WireGuard没有中心管控节点,两个对等端的配置是完全对称的,手机端也可以配置监听端口,不需要必须由NAS侧作为服务端运行。
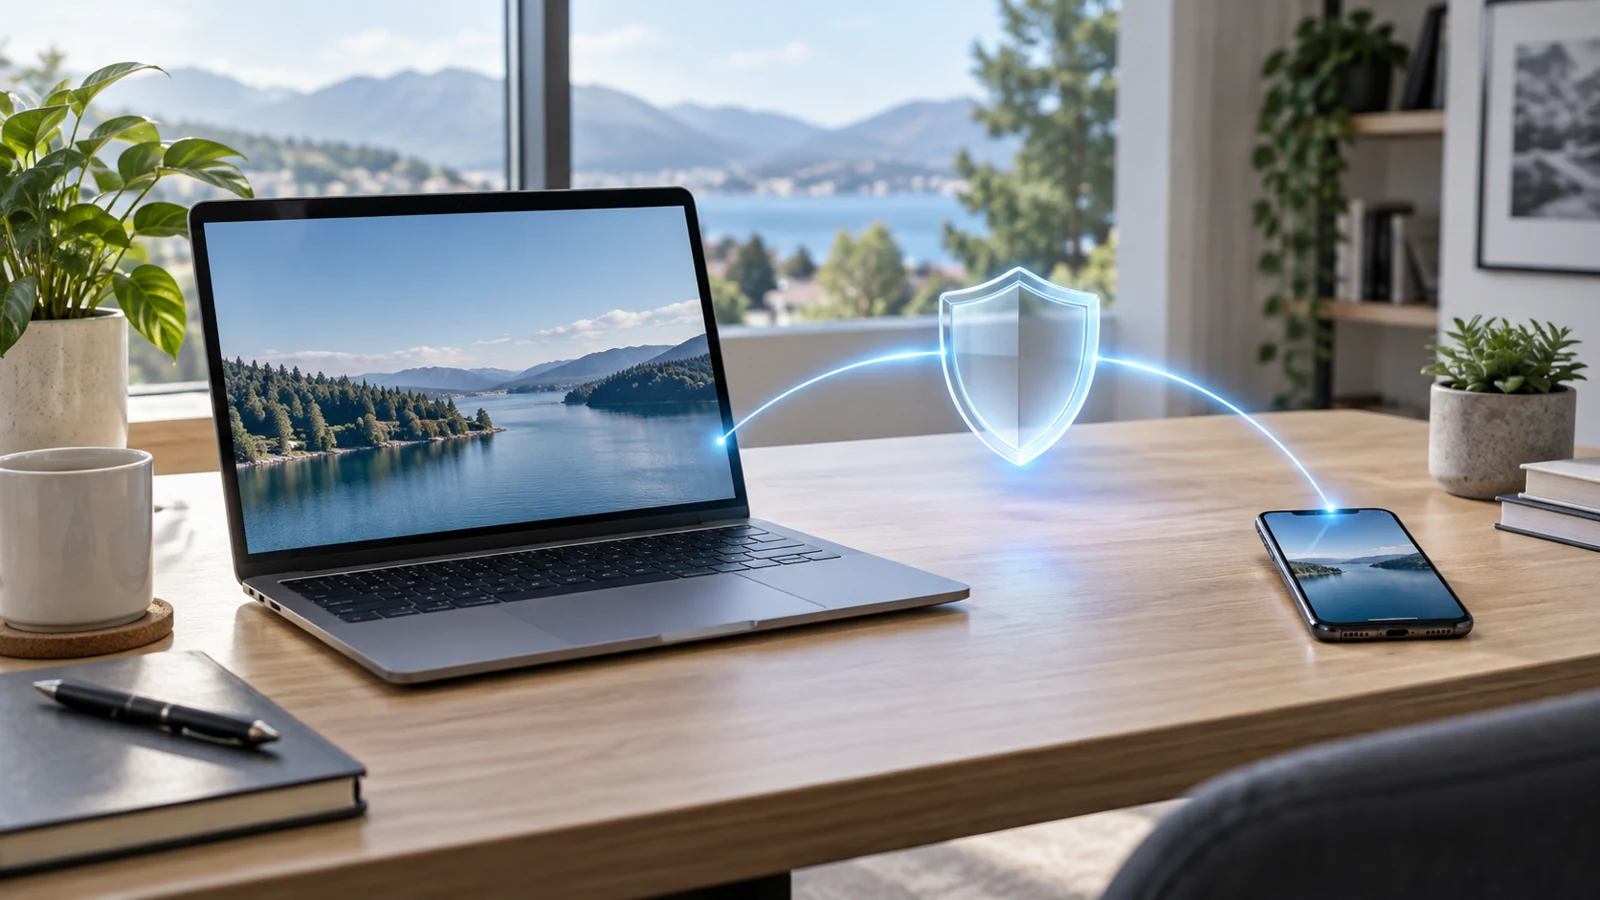
家庭NAS与外出手机作为对等节点,完成WireGuard VPN的跨网连接交互。
如果手机处在运营商NAT内网下,就可以在NAS侧配置PersistentKeepalive保活参数,定期向手机的NAT映射端口发送空握手包,维持地址映射的有效性,不需要额外的第三方打洞服务,就能让处于内网的两个对等端互相感知到对方。
第一次握手包的发起与校验
当手机侧触发连接动作时,它会读取本地保存的NAS公钥对应的端点地址,直接发送第一个握手请求包,这个包本身已经携带了临时生成的会话密钥相关信息,免费vpn不需要像传统VPN协议那样经过多轮策略协商,初始交互的开销非常低。
NAS收到这个握手包之后,会先校验包里的公钥信息是否在本地已配置的对等端列表里,如果不在就直接丢弃包不做任何响应,避免无效交互占用资源,校验通过之后才会生成对应的响应握手包发回给手机侧。
会话密钥同步完成后的双向校验
手机收到NAS返回的握手响应包之后,会完成本地的密钥推导,此时两端就生成了完全一致的临时会话加密密钥,整个握手过程到这里就已经完成,全程只有2个往返包,没有多余的协商字段,vpn免费连接建立的速度远高于传统VPN协议。
很多人误以为AllowedIPs只是路由规则,实际上连接建立完成后,两端收发的所有数据包,免费vpn都会先对照对等端配置的AllowedIPs做双重校验:向外发的包要匹配AllowedIPs的网段才会走WireGuard接口,收到的包的源地址必须属于对等端的AllowedIPs网段,才会被接收转发,不会出现配置了0.0.0.0/0就无差别吞掉所有局域网流量的情况,具体路由优先级可以查阅对应操作系统路由表的官方说明。
连接维持与状态更新
正常传输过程中,如果两端有持续的业务流量,就不需要额外发送保活包,会话状态会自动维持。如果某一端超过默认时长没有收到任何加密数据包,就会主动发送空的加密保活包探测对端状态,确认连接是否仍然可用。
如果两端的网络地址发生变化,比如手机从家用WiFi切换到移动5G,WireGuard不需要重新走完整的配置流程,只要用新的源地址直接给对端发送一个带新会话信息的数据包,对端就会自动更新对应对等端的最新端点地址,vpn免费不需要手动修改配置就能恢复连通。